Wer an Cyberangriffe denkt, denkt an Konzerne, Krankenhäuser und Behörden. Die Zahlen zeigen ein anderes Bild. Nach dem Lagebericht des Bundesamts für Sicherheit in der Informationstechnik (BSI) gab es von Juli 2024 bis Juni 2025 in Deutschland 950 bekannt gewordene Ransomware-Angriffe. In 80 Prozent der Fälle traf es kleine und mittlere Unternehmen.
Der Grund ist schlicht. Die meisten Angriffe beginnen nicht mit der Auswahl eines Opfers, sondern mit einer automatischen Suche nach offenen Türen: ein Fernzugang ohne aktuelle Updates, ein Postfach, das nur mit Passwort geschützt ist, eine Mitarbeiterin, die auf einen gut gemachten Link klickt. Wer diese Tür hat, wird gefunden. Die Größe des Betriebs spielt dabei keine Rolle.
Dieser Beitrag zeigt, wie Angriffe auf mittelständische Betriebe typischerweise ablaufen, an welchen sieben Stellen die meisten Lücken liegen und wie Sie herausfinden, wo Ihr Betrieb steht.
Wie steht es um die Cybersicherheit im Mittelstand?
Angespannt. Das BSI zählte im letzten Berichtszeitraum durchschnittlich 119 neue Sicherheitslücken pro Tag, ein Viertel mehr als im Jahr davor. Die Bitkom-Studie „Wirtschaftsschutz 2026“ beziffert den Schaden für die deutsche Wirtschaft auf 211 bis 270,8 Milliarden Euro, davon 76 Prozent durch digitale Angriffe.
Hinter diesen Zahlen stehen keine abstrakten Risiken, sondern Betriebe, in denen morgens die Rechner nicht mehr starten, die Buchhaltung eine gefälschte Rechnung bezahlt hat oder Kundendaten im Netz auftauchen. Die gute Nachricht: Die meisten dieser Angriffe nutzen bekannte Lücken, die sich mit vertretbarem Aufwand schließen lassen.
Wie ein Angriff auf einen Betrieb typischerweise abläuft
Die Abläufe ähneln sich stark, ob es einen Handwerksbetrieb mit zwanzig Mitarbeitenden trifft oder einen Zulieferer mit zweihundert.
Der Zugang. Am Anfang steht fast immer eines von drei Dingen: eine Phishing-Mail, über die Zugangsdaten abgegriffen werden, ein Fernzugang oder eine Firewall mit einer bekannten, nicht geschlossenen Sicherheitslücke, oder ein Konto, das nur mit einem Passwort geschützt ist, das irgendwo schon einmal erbeutet wurde.
Die Erkundung. Mit dem ersten Zugang sehen sich Angreifer im Netz um. Oft über Tage oder Wochen, ohne dass es jemand bemerkt. Sie suchen Administratorkonten, Server und vor allem die Datensicherung.
Der Schaden. Erst dann schlagen sie zu. Daten werden kopiert und verschlüsselt, Backups vorher gelöscht oder mitverschlüsselt. Oder das übernommene Postfach der Buchhaltung verschickt Rechnungen mit neuer Bankverbindung an Ihre Kunden.
Wer den Ablauf kennt, sieht, wo die Hebel liegen: den ersten Zugang erschweren, ungewöhnliche Aktivität bemerken und eine Datensicherung haben, an die ein Angreifer nicht herankommt.
Die sieben Stellen, an denen Betriebe am häufigsten angreifbar sind
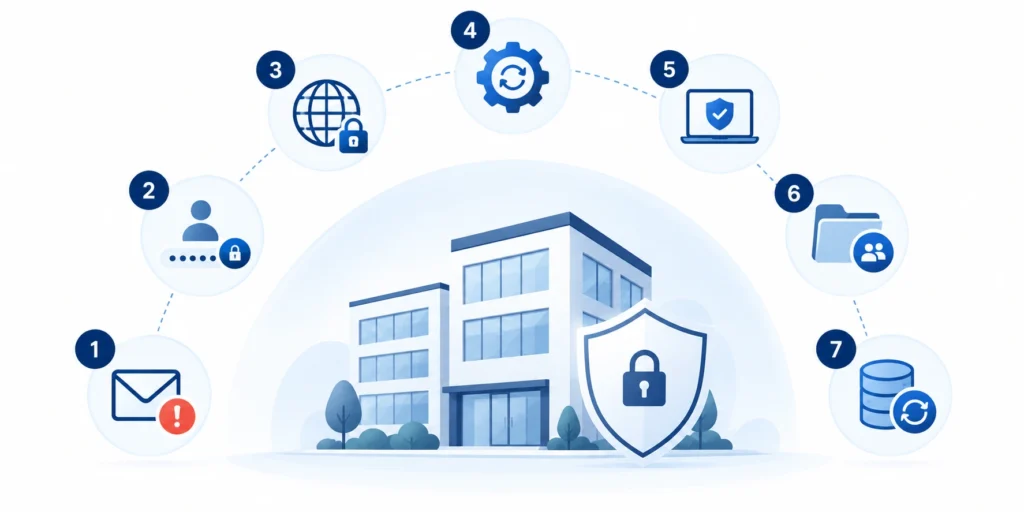
1. E-Mail
Die meisten Angriffe beginnen im Postfach. Ein guter Spamfilter fängt einen Großteil ab, aber nicht alles. Entscheidend ist, dass verdächtige Anhänge und Links vor dem Öffnen geprüft werden und dass Ihre Domain gegen Missbrauch durch Fremde abgesichert ist, damit niemand in Ihrem Namen Mails verschicken kann.
2. Die Anmeldung
Ein Passwort allein reicht nicht mehr. Wer für Microsoft 365, Fernzugänge und Verwaltungsoberflächen einen zweiten Faktor verlangt, macht erbeutete Passwörter weitgehend wertlos. Das ist die Maßnahme mit dem größten Nutzen für den geringsten Aufwand. Was bei Microsoft 365 dafür eingestellt sein muss, beschreiben wir im Beitrag Microsoft 365 im Unternehmen.
3. Fernzugänge
VPN, Fernwartung, Zugänge für Dienstleister: Jeder Weg von außen ins Netz ist auch ein Weg für Angreifer. Oft existieren mehr davon, als irgendjemand im Betrieb weiß. Ein Zugang, den ein früherer Dienstleister eingerichtet hat und der nie geschlossen wurde, ist keine Seltenheit.
4. Updates
Hersteller schließen Sicherheitslücken laufend. Das nützt nur, wenn die Updates auch eingespielt werden, auf Rechnern, Servern, Firewalls und Netzwerkgeräten. Gerade Geräte, die „einfach laufen“, werden dabei gern vergessen. Bei 119 neuen Lücken pro Tag ist das keine Aufgabe für zwischendurch, sondern ein fester Prozess.
5. Endgeräte
Ein klassischer Virenscanner erkennt bekannte Schadsoftware. Moderne Angriffe fallen dadurch oft nicht auf. Schutzprogramme, die ungewöhnliches Verhalten auf dem Rechner erkennen und melden, schließen diese Lücke. Dazu gehört, dass Laptops verschlüsselt sind und ein verlorenes Gerät keinen Zugang zu Betriebsdaten öffnet.
6. Berechtigungen
Wenn jeder Mitarbeitende auf alle Ordner zugreifen kann, kann ein Angreifer mit einem einzigen Konto auch alles verschlüsseln. Rechte nach Aufgabe zu vergeben, begrenzt den Schaden. Administratorrechte gehören auf wenige, eigens dafür angelegte Konten.
7. Datensicherung
Das Backup ist die letzte Verteidigungslinie, und Angreifer wissen das. Deshalb suchen sie gezielt danach. Eine Sicherung, die im selben Netz liegt und mit denselben Zugangsdaten erreichbar ist, wird im Ernstfall mitverschlüsselt. Sicher ist eine Sicherung erst, wenn eine Kopie getrennt vom Netz liegt und die Wiederherstellung regelmäßig getestet wird.
Technik allein reicht nicht
Die sieben Punkte oben sind überwiegend technisch. Zwei Dinge gehören trotzdem dazu, die keine Software ersetzt.
Die Mitarbeitenden. Eine gut gemachte Phishing-Mail erkennt man nicht an Rechtschreibfehlern. Mitarbeitende, die wissen, worauf sie achten müssen, und die einen Verdacht sofort melden statt ihn zu verschweigen, stoppen viele Angriffe am ersten Schritt. Dafür bieten wir Awareness-Trainings an.
Der Plan für den Ernstfall. Wer entscheidet, wenn die Systeme ausfallen? Wen rufen Sie an? Welche Rechner werden vom Netz genommen? Diese Fragen im Ernstfall zum ersten Mal zu stellen, kostet Stunden. Ein kurzer, schriftlicher Ablauf, der auch ausgedruckt vorliegt, spart sie.
„Wir sind doch viel zu klein“
Das ist der häufigste Satz, den wir im Gespräch hören. Er stimmt aus zwei Gründen nicht.
Erstens wählen automatisierte Angriffe ihre Ziele nicht nach Größe aus, sondern nach offenen Lücken. Die Zahlen des BSI zeigen, dass kleine und mittlere Betriebe die Mehrheit der Ransomware-Opfer stellen.
Zweitens verlangen Ihre Kunden zunehmend Nachweise. Unternehmen, die unter das NIS-2-Umsetzungsgesetz fallen, müssen die Sicherheit ihrer Lieferkette bewerten. Das erreicht auch Zulieferer und Dienstleister, die selbst nicht betroffen sind, über Fragebögen und Vertragsklauseln. Wie das abläuft, erklärt unser Beitrag NIS2 im Mittelstand. Für Handwerksbetriebe haben wir die typischen Einfallstore gesondert beschrieben: Cyberangriffe auf Handwerksbetriebe.
Der kostenfreie Cybersicherheits-Check
Die meisten Betriebe wissen nicht genau, wo sie bei diesen sieben Punkten stehen. Das ist normal, denn die Antworten liegen verteilt in Firewall, Servern, Microsoft 365 und bei früheren Dienstleistern. Genau dafür gibt es unseren Cybersicherheits-Check. Er ist für Sie kostenfrei.
Wir nehmen den aktuellen Stand auf: Mail-Sicherheit, Endgeräte, Fernzugänge, Datensicherung, Berechtigungen und Update-Stand. Sie erhalten eine klare Übersicht, die zwischen kritisch, mittel und strategisch unterscheidet. Damit wissen Sie, welche Lücken Sie sofort schließen sollten und welche warten können.
Was danach passiert, entscheiden Sie. Wenn Sie möchten, setzen wir die Maßnahmen Schritt für Schritt um, so dass der Betrieb weiterläuft. Bei Firewalls setzen wir ausschließlich auf deutsche Hersteller. Anschließend übernehmen wir Überwachung, Updates und regelmäßige Prüfungen über unsere IT-Betreuung. Im Ernstfall reagieren wir in unter 180 Minuten. Welche Leistungen dazugehören, finden Sie auf unserer Seite zur IT-Sicherheit.
Wer seine Abwehr darüber hinaus regelmäßig von außen testen lassen will, findet Informationen im Beitrag Pentest as a Service.
Häufige Fragen
Was gehört zur Cybersicherheit in einem Unternehmen?
Dazu gehören der Schutz von E-Mail, Anmeldung, Fernzugängen und Endgeräten, regelmäßige Updates, Berechtigungen nach Aufgabe und eine vom Netz getrennte, getestete Datensicherung. Hinzu kommen geschulte Mitarbeitende und ein schriftlicher Ablauf für den Ernstfall. Einzelmaßnahmen helfen wenig, wenn an einer anderen Stelle eine offene Tür bleibt.
Was prüft ein IT-Sicherheitscheck?
Ein IT-Sicherheitscheck nimmt den aktuellen Stand der wichtigsten Schutzmaßnahmen auf: Mail-Sicherheit, Endgeräte, Fernzugänge, Datensicherung, Berechtigungen und Update-Stand. Das Ergebnis ist eine Übersicht der Lücken, sortiert nach Dringlichkeit. Bei ZANONI ist dieser Check kostenfrei.
Sind kleine Unternehmen wirklich ein Ziel für Hacker?
Ja. Nach dem BSI-Lagebericht 2025 waren bei 80 Prozent der bekannt gewordenen Ransomware-Angriffe kleine und mittlere Unternehmen betroffen. Viele Angriffe laufen automatisiert und suchen nach bekannten Lücken, nicht nach bestimmten Firmen. Kleine Betriebe sind oft leichter zu treffen, weil niemand die Sicherheit dauerhaft im Blick hat.
Was ist die wichtigste Maßnahme für mehr IT-Sicherheit?
Wenn Sie nur eine Sache sofort umsetzen, dann die Anmeldung mit zweitem Faktor für E-Mail, Microsoft 365 und alle Fernzugänge. Sie macht erbeutete Passwörter weitgehend nutzlos. Direkt danach folgt eine Datensicherung, die getrennt vom Netz liegt und deren Wiederherstellung getestet ist.
Was tun, wenn der Betrieb angegriffen wurde?
Betroffene Rechner vom Netz trennen, aber nicht ausschalten, und sofort den IT-Dienstleister informieren. Nicht selbst versuchen, Schadsoftware zu entfernen oder Daten wiederherzustellen, das kann Spuren und Chancen zerstören. Je nach Branche und Größe gelten Meldepflichten, etwa nach NIS2 oder bei Datenschutzverletzungen nach der DSGVO.
Wissen, wo Sie stehen
Wir prüfen Ihre IT auf die typischen Einfallstore und zeigen Ihnen, welche Lücken Sie zuerst schließen sollten. Kostenfrei und ohne Verpflichtung.